Cyberangriff auf die Berliner Verwaltung am 14. August 2026
Beim dem schweren und folgereichen Cyberangriff auf die Berliner Verwaltung spielte ein gefälschtes Captcha eine große Rolle.
Sobald bei einem Webseiten-Aufruf ein „Bestätigen Sie, dass Sie ein Mensch sind“-Captcha erscheint, sollten Sie nach dem Anklicken des Bestätigungsfeldes aufmerksam bleiben.
Erhalten Sie anschließend auf üblichem Weg Zugriff auf die Webseite, besteht normalerweise kein Grund zur Sorge – dann handelt es sich tatsächlich um eine Seite, die sich mithilfe eines Captchas gegen automatisierte Zugriffe absichern möchte.
Wenn das Captcha aber eine Tastenkombination, wie z.B. mit Windows-Terminal- oder PowerShell-Fenstern fordert, sollten Sie sofort die Seite und den Browser schließen!
In diesem Fall befinden Sie sich auf einer äußerst gefährlichen, manipulierten Webseite. Diese soll Schadsoftware auf Ihrem Rechner platzieren. Brechen Sie den Vorgang daher umgehend ab und schließen Sie den Browser.
Angriffe, wie in Berlin, sind immer möglich – Bleiben Sie Wachsam!
Sehr wahrscheinlich wurde in der Berliner Verwaltung eine kompromittierte Webseite aufgerufen oder wurden durch Phishing / Social Engineering gezielt auf dieser Seite geführt.
Dieser Hackerangriff ist auch als sog. Terminalfix oder Clickfix bekannt, welcher erstmals 2024 beobachtet worden wurde.
Fake-Captchas erkennen
Ein Fake-Captcha lässt sich daran erkennen, dass anschließend angeblich zur weiteren Bestätigung verschiedene Tastenkombinationen ausgeführt werden sollen.
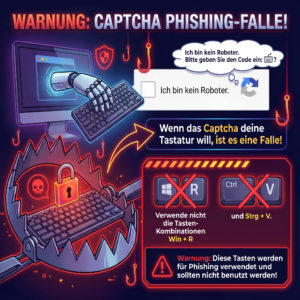
Grafik KI generiert
Der Ablauf des Angriffs
Wie gewohnt werden Sie ein Häkchen setzen wollen. Bis zu diesem Moment ist auch noch alles in Ordnung. Aber….
-
-
-
-
- bereits beim Anklicken des Häkchens wird ein schädlicher Befehl, von ihnen unbemerkt, in die Zwischenablage übernommen.
-
-
-
-
-
-
-
- Der Befehl öffnet ein zweites Hinweisfenster und fordert Sie auf, über eine Tastenkombination – z.B. Windows-Terminal- oder PowerShell-Fenstern – ein Windows-Eingabefeld aufzurufen.
-
-
-
-
-
-
-
- Sofort nach Eingabe werden Sie aufgefordert durch eine weitere Tastenkombination den gefährlichen Inhalt aus der Zwischenablage unwissentlich in ein bestimmtes Feld einzufügen und diesen ausführen.
-
-
-
Als Folge dieser Handlungen können die Angreifer weitestgehend über Ihren Rechner und oftmals auch über die am Rechner angeschlossene Netzwerke verfügen. Von diesem Moment an können die Angreifer Schadsoftware installieren und/oder Daten stehlen.